1. インターネットは速くなった。仕事も速くなったのか
企業の情報システムは、この20年で大きく変化しました。FAXや代表電話を中心とした時代から、社員一人ひとりがメールアドレスを持ち、Web、SaaS、クラウド、生成AIへ直接接続する時代へ移行しています。
その過程でFirewall、UTM、VPN、MFA、EDR、SWG、CASB、DLP、メールセキュリティ、URLフィルタ、DNSフィルタなど、多数の防御機能が追加されました。個々の製品には明確な役割があります。しかし、機能を積み上げた結果として、情報取得が速くなったのか、障害に強くなったのか、運用が簡単になったのか、コストが下がったのかは、別途検証する必要があります。
インターネットが速くなっても、仕事が速くなるとは限らない
情報が早く届くだけでは、生産性は上がりません。 必要な情報へ安全に到達できること、内容を確認できること、関係者が共有できること、 そして障害時にも業務を止めずに判断できることまで含めて、初めて企業の生産性につながります。
当社ウェブサーバーの生のアクセスログを見て気づいたこと
当社WebサーバーのApacheアクセスログを確認すると、 検索エンジン、AI、スクレイパー、脆弱性探索、攻撃スキャンなど、 人間以外のアクセスが多数存在します。 ログを追っていく中で気づいたのは、単に「攻撃が多い」ということではありませんでした。
Proxy、VPN、Cloud、複数IP、分散ノード、自動化。 スクレイパーや攻撃主体は、インターネットの仕組みを組み合わせ、 発見されにくく、止まりにくく、目的の情報へ到達する通信構造を作っています。
では企業は、なぜ同じ技術を、自らの情報到達性、可用性、 業務継続、生産性を高めるためにもっと利用しないのでしょうか。
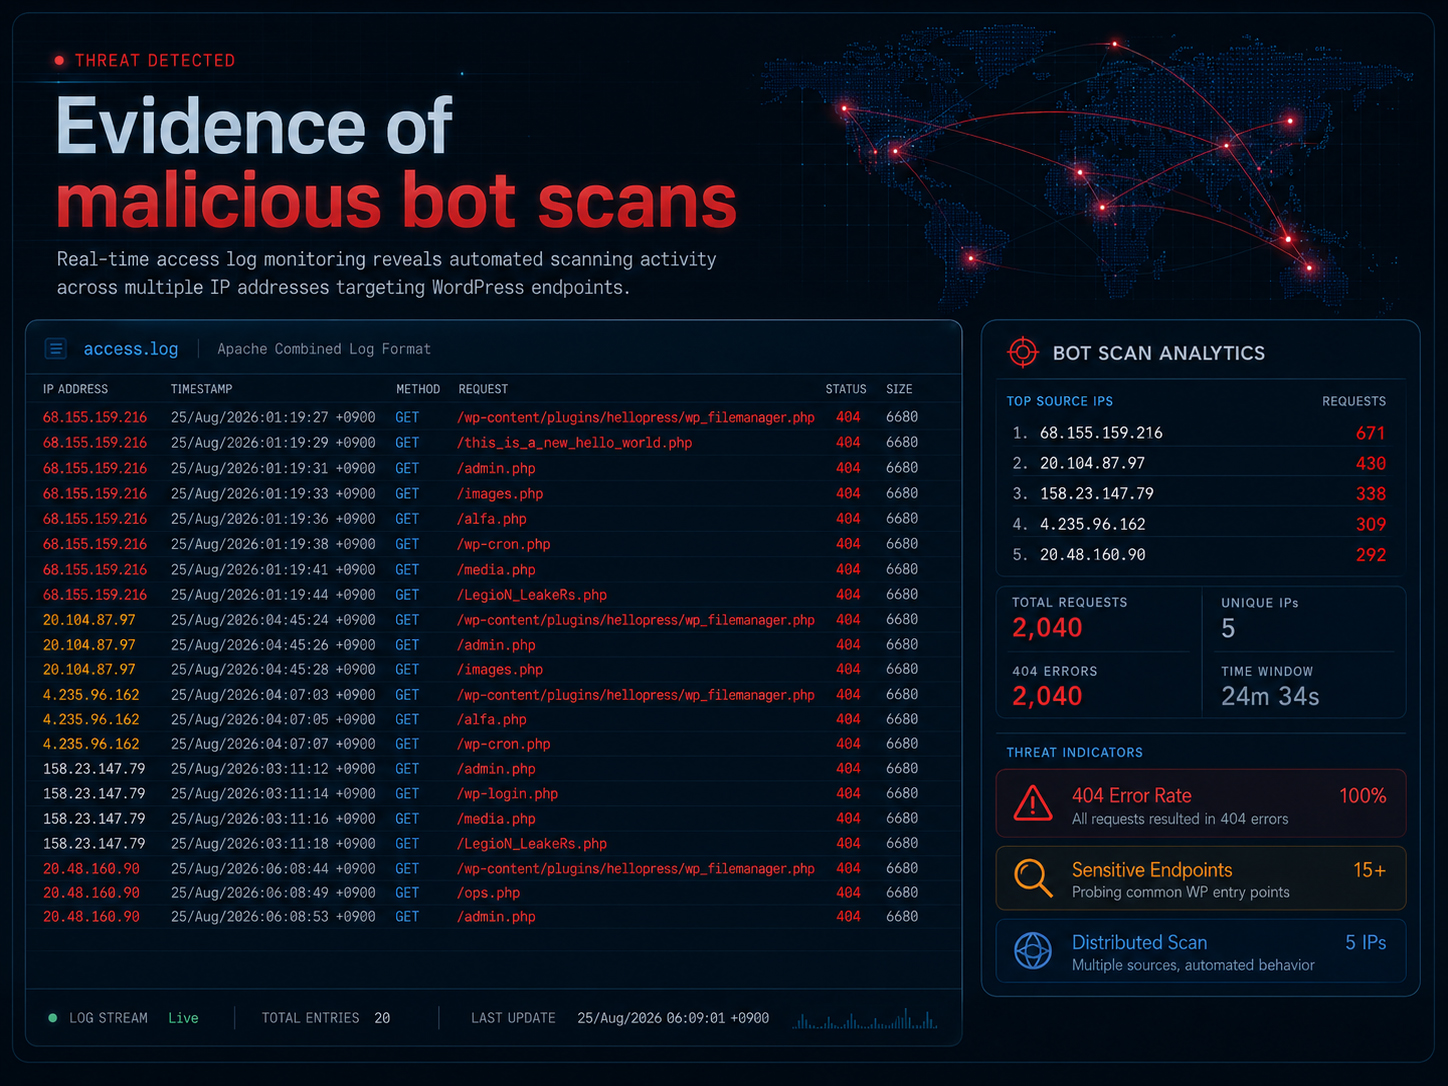
Apache Access Log
Apache SSL access log / 2026-08-25
複数IPからWordPress系、管理系、不審PHPファイルを探索する 大量の404アクセスを確認しています。 本文では、ログから確認できる観測事実と、当社による評価を分けて記載します。
WAF Operation
Web / WAF 運用ログ
SQLインジェクション、ディレクトリ探索、不審なPHP実行要求など、 明確な攻撃パターンとして遮断できる通信がある一方、 通常のHTTPアクセスと同じように見えるBOTやスクレイパーも存在します。 両者を同じ指標で評価しないための運用観測を行っています。
Mail / Web Operation
メール配信・Webアクセス運用記録
URL検査、セキュリティスキャン、プレビュー、検索エンジン、AIなどにより、 人間が閲覧する前後に機械アクセスが発生します。 そのため、Open、Click、PVといった数値を、そのまま人間の行動とはみなさずに評価しています。
防御する技術と、到達するための技術は、同じインターネットの上にある
Proxy、Cloud、複数回線、自動化、分散処理といった技術は、 攻撃やスクレイピングにも使われます。 一方、企業側では、通信経路の制御、認証、ログ集約、冗長化、 Failover、業務継続にも利用できます。 技術そのものより、何を目的として通信構造を設計するかが重要です。
防御される側から、通信構造を能動的に設計する側へ
ランサムウェア対策でも、侵入を完全に防ぐことだけに依存せず、 検知、隔離、停止、安全な再開までをあらかじめ設計する 「Active Defense」という考え方があります。 本記事では、この視点を企業ネットワーク全体へ広げ、 通信経路、可用性、生産性まで含めて考えます。
Active Defense|ランサムウェア対策から見る能動的防御
ログからの異常発見を経営判断へ結びつける方法は、経営者自身による複数AIでのログ監査と初期対応でも扱っています。
2. なぜFAX番号は一つだったのに、メールアドレスは社員数だけあるのか
かつて企業への入口は、代表電話やFAXなど、会社や部門単位で設けられていました。 外部から届いた情報は、受付や総務、担当部門を経由して、必要な人へ振り分けられていました。
現在は違います。社員一人ひとりがメールアドレスを持ち、 Web、SaaS、チャット、SNSなど複数の経路から外部情報を直接受け取ります。 社員100人なら、企業の外から個人へ直接到達できる入口も大きく増えます。
では、なぜ電話番号はメールアドレスと同じように社員数だけ公開されないのでしょうか。
さらに、インターネットによって企業とのアクセス経路は増えたはずなのに、 問い合わせフォーム、チャットボット、FAQ、ポータルなど、 「誰が対応しているのか分からない」サービスも増えています。
ここには、インターネットによる企業コミュニケーションの大きな変化があります。 情報を届ける経路は増えました。 しかし、人と人をつなぐ経路が同じように増えたわけではありません。 むしろ、受付、分類、判定、振り分けをシステムへ置き換えることで、 人間の接点を減らす方向にも進んできました。
アクセス経路が増えたことと、人へ到達しやすくなったことは同じではない
メールやWebは送信側のコストを大きく下げました。 一方、受信側には読む、捨てる、分類する、真偽を確認する、 セキュリティで検査するという処理が増えました。 その処理を自動化するほど、今度は正規の情報や利用者まで機械が判定するようになります。
3. 現在のメールとWebは、人が読む前に機械が読む
2020年以降、クラウド型メール、URL検査、Secure Web Gateway、DNS判定、EDR、SaaS制御などの中間層が増えました。Webアクセスは、検索からWebサイトへ一直線に到達するとは限りません。
Search → URL Inspection → Secure Web Gateway → DNS → Web Site → Browser
Mail → Security Scan → URL Expansion → Link Check → Image Proxy → Recipient
その結果、Openが人間の閲覧、Clickが人間の関心を意味するとは限らなくなりました。当社のメール配信・Web運用でも、URL安全性検査や自動リンク展開を含むと考えられる機械アクセスが観測されます。アクセス解析では、人間と機械を切り分ける必要があります。
4. Apacheログには、悪質BOTの「探索行動」がそのまま残る
当社 ieee802.co.jp の2026年8月25日Apache SSL access logでは、複数IPからWordPress系プラグイン、管理画面、不審なPHPファイル名などを順番に探索するアクセスを確認しました。
SOURCE
68.155.159.216
671 requests
SOURCE
20.104.87.97
430 requests
SOURCE
158.23.147.79
338 requests
SOURCE
4.235.96.162
309 requests
SOURCE
20.48.160.90
292 requests
GET /wp-content/plugins/hellopress/wp_filemanager.php 404
GET /this_is_a_new_hello_world.php                  404
GET /admin.php                                      404
GET /images.php                                     404
GET /alfa.php                                       404
GET /wp-cron.php                                    404
GET /media.php                                      404
GET /LegioN_LeakeRs.php                             404
観測事実と当社評価
観測事実:複数IPが短時間に多数の既知パス・不審パスへGETを送り、その大半が404になっています。
当社評価:通常の閲覧行動とは異なり、既知のCMS・Web Shell・管理系ファイルの存在を機械的に探索するスキャンと評価できます。ただし、アクセスログだけから発信主体の実体や最終目的までは断定しません。
5. WAFで止めやすい攻撃と、止めにくいBOTは別物
SQL Injection、XSS、OSコマンド実行、PHP-CGI悪用、ディレクトリトラバーサルなど、明確に悪いペイロードはWAFの得意分野です。当社運用でも、こうした典型的な攻撃通信をBLOCKする役割は確認できます。
一方、スクレイパーは必ずしも不正な文字列を送るわけではありません。通常のページへ通常のGETを送り、200 OKを受け取るだけなら、HTTPとしては正常です。ここでは「攻撃を止める」だけでは不十分です。
| 分類 | 例 | 基本方針 |
|---|---|---|
| Trusted Machine | 検索・既知の有用BOT | Allow |
| Useful Unknown | 未分類だが有用性がある取得 | Observe / Rate Limit |
| Low-value Scraper | 大量収集・SEO収集 | Rate Limit / Challenge |
| Attack Scanner | 脆弱性・Web Shell探索 | WAF Block |
必要なのは BOT Block ではなく、BOT Classification → Policy です。
6. 攻撃側ほど、Proxy・Cloud・分散経路を使いこなしている
Proxy、VPN、Cloud、Residential IP、Relay、Redirect、短命ドメイン、分散ノードは、企業側では制御・ログ・可用性のために使われます。同じ技術は、スクレイパーや攻撃側では発信元の秘匿、制限回避、分散、スケールのためにも使われます。
Enterprise Use
企業は、通信を管理し、記録し、止まりにくくするために使う
- Control:通信経路や接続先を制御する
- Policy:利用条件やアクセスルールを統一する
- Logging:通信記録を残し、異常や原因を追跡する
- Resilience:回線や経路を冗長化し、停止しにくくする
Adversarial Use
攻撃側は、発見されにくく、止められにくく、到達し続けるために使う
- Obfuscation:発信元や経路を分かりにくくする
- Distribution:複数IPやノードへ通信を分散する
- Evasion:遮断や検知を回避しながら経路を変える
- Scale:自動化によって大量の探索や接続を行う
同じインターネット技術でも、目的によって通信構造の使い方が変わる
Proxy、VPN、Cloud、複数IP、分散ノード、自動化は、 攻撃側だけが使う特殊な技術ではありません。 企業側でも、通信経路の制御、認証、ログ集約、冗長化、 Failover、業務継続に利用できます。
重要なのは、個々の製品を見ることより、 「どの経路を通り、どこで制御し、どこで止まり、 どの経路へ切り替わるのか」を一つの通信構造として設計することです。
7. 守る側は組織図で分断され、攻める側は通信経路全体を見る
企業内では、ネットワーク、情報システム、セキュリティ、メール、クラウド、総務、事業部門が別々に管理されがちです。その結果、個別最適が積み上がります。
DNS → Mail → Proxy → Browser → Identity → Cloud → Human
攻撃側はこの経路を一つとして見ます。守る側も製品一覧ではなく、情報がどの入口から入り、どの認証を通り、どの出口から出て、どこにログが残り、障害時にどこへ迂回できるかを一続きの経路として見る必要があります。
8. FortiGateはある。しかし回線は一本
高額なFirewallやUTM、MFA、EDR、拠点間VPNがあっても、WAN側が単一キャリア・単一ISP・単一収容局・単一物理経路へ依存していれば、回線障害で業務は停止します。
FortiGateに光回線とLTEをつないでも、SPOFは消えません
Primaryを光回線、SecondaryをLTEとする構成は中堅企業でよく見られます。 ただし、2回線が同じFortiGate、同じ電源、同じDNSや認証経路に依存していれば、 通信経路全体としては単一点障害が残ります。 冗長化では「何本あるか」より、停止要因が本当に分離されているかを確認する必要があります。
回線を二本にすれば十分でもありません。同じキャリア、同じ局舎、同じ管路、同じISP、同じ上位網を共有すれば、共通障害点を残す可能性があります。必要なのは回線数ではなく、障害モードを分けることです。拠点内の通信・電源に残る単一障害点については、電源SPOFと可用性も確認対象になります。
- 異キャリア
- 異ISP
- 固定回線 + LTE/5G
- 異なるDNS系統
- 異なる出口
- 独立した認証経路
9. Proxyを「防御製品」ではなくControl Pointとして見る
ProxyやSecure Gatewayの本質は、単にWebを止める装置ではありません。外部通信の入口と出口を集約し、企業の情報流通を制御・記録・迂回させるControl Pointとして使えることにあります。
重要なのは「何を止めるか」だけではありません。何を通すか、どこから出すか、障害時にどこへ逃がすか、誰が何へアクセスしたか、業務上必要な情報をどう例外化するかまで設計できることです。
10. 中堅企業ほど「製品はあるが、全体設計がない」状態を点検する
Firewallはある、EDRもある、Microsoft 365もある、VPNもある。しかし、出口設計が単純、回線冗長性が弱い、ログが分散、例外処理が属人的という構成は起こり得ます。
この場合、「セキュリティ予算が足りない」と考える前に、投資の順序と配分を評価する必要があります。新しい製品を増やすより、既存機能の重複、二重課金、SPOF、人的処理を特定した方が効果が大きい場合があります。投資優先順位は、何もしない場合の損失と選択肢も基準に判断します。
11. 最初にやることは、通信経路を一枚の図にすること
User → Endpoint → Mail → DNS → Proxy → Firewall → WAN → ISP → SaaS → AI → Logging → Backup Path
この図に対し、次の観点を対応付けます。取得したログや計測値の再現性は、一次データの判断条件と合わせて確認します。
- どこがSPOFか
- どこが重複しているか
- どこで同じ機能に二重課金しているか
- どこでログが分断されているか
- どこで人間が余計な作業をしているか
- どこで障害時に迂回できないか
ここから初めて、必要な投資と不要な投資を切り分けられます。停止時の電源・通信の成立条件は、非常用電源の設計条件や防災通信を維持した実装事例からも確認できます。
12. セキュリティと生産性は、本来トレードオフではない
Webが見にくい、メール確認が増える、例外申請が増える、必要な情報に到達できず私物スマートフォンへ迂回する。この状態は、安全性を上げるために生産性を犠牲にしているのではなく、統制経路の外側へ業務を押し出している可能性があります。
Security Cost
↓
Operation Cost
↓
Access Friction
↓
Decision Time
↓
Availability
↑
ポリシー、ログ、例外処理、回線冗長化を一つの構造として設計すれば、安全性と生産性を同時に改善できる余地があります。
13. KPIはBlock More(攻撃を多く止める)からWork Safely(安全に業務を継続する)へ
攻撃検知数、URL遮断数、Malware隔離数、Incident件数は、 セキュリティ製品や運用状況を確認するうえで必要な指標です。 しかし、それだけでは企業活動への効果までは分かりません。
企業にとって重要なのは、 どれだけ多くの通信を止めたかだけではなく、 必要な人が必要な情報へ安全に到達し、 業務を止めずに判断と作業を続けられたかです。
Block More
攻撃をどれだけ多く止めたか
検知件数、遮断件数、隔離件数、アラート件数など、 防御装置がどれだけ反応したかを中心に評価します。
Work Safely
安全に業務を継続できたか
正規情報への到達性、確認に要する時間、誤遮断からの復旧、 意思決定速度、可用性まで含めて評価します。
生産性まで見るなら、評価する指標も変わる
セキュリティが企業活動にどのような価値を生んでいるかを見るには、 防御装置の動作件数に加えて、 日常業務の中で発生している時間と手間を測る必要があります。
| 評価項目 | 確認すること |
|---|---|
| 正規情報への到達性 | 業務に必要なWebサイト、メール、SaaS、資料へ正常に到達できるか |
| 情報確認までの時間 | 必要な情報を探し、真偽や内容を確認するまでに何分かかるか |
| 誤遮断からの復旧時間 | 正規サイトやメールが遮断された場合、通常業務へ戻るまでにどれだけ時間がかかるか |
| 検索・確認コスト | 情報を探す、別経路で確認する、担当者へ問い合わせるために発生する人的コスト |
| 迂回コスト | 私物スマートフォン、別回線、個人メールなど、本来想定していない経路へ迂回していないか |
| 意思決定までの時間 | 必要な情報が揃い、確認され、判断を下すまでにどれだけ時間がかかるか |
| 可用性と復旧時間 | 回線、認証、クラウド、セキュリティ機器などの障害時に、業務を継続または復旧できるか |
Security KPI
Block More → Work Safely
セキュリティの成果を、遮断件数だけで評価するのではなく、 必要な情報へ安全に到達し、判断し、業務を継続できたかまで含めて評価します。
14. 私物スマートフォンへの迂回は「Block成功」ではない
企業ネットワークで必要な情報へ到達できないと、利用者は必ずしも情シスへ申請するとは限りません。「スマホで見ればよい」と判断すれば、セキュリティログ上はBlock成功、Incidentなし、問い合わせなしに見えます。
しかし実際には、業務時間増加、管理外端末利用、情報共有困難、AI利用の管理外化、原典確認不足が生じる可能性があります。過剰防御による損失は、セキュリティログには現れにくい点が重要です。
15. Web公開側と企業利用側は鏡像になっている
企業ネットワーク側
必要な情報までフィルタで止める可能性がある。
公開Web側
低価値BOTを正常通信として通してしまう可能性がある。
Allow / Blockだけでは足りません。
誰が、何の目的で、何を、どの速度で、どの範囲まで、どの経路から利用しているかを見ます。現代のネットワークは、単純な境界防御だけでは評価できません。
内製情シスだけに背負わせず、専門知識を組み合わせて全体を設計する
電気設備は、設計、工事、保安、点検に専門知識が必要なため、 多くの企業が外部の専門事業者を利用します。 一方、情報システムは社内業務との接点が多いため、 情シス部門を置き、日常運用を内製する企業が少なくありません。
しかし、日常運用を担えることと、 ネットワーク、セキュリティ、認証、クラウド、回線冗長化、 電源、BCPまでを横断して設計できることは同じではありません。 内製情シスだけに、これらすべての専門性を求めるのは現実的ではありません。
必要なのは、内製か外注かの二択ではなく、 社内業務を理解する内製機能と、 高度な専門設計を担う外部知識を組み合わせることです。 そのうえで、回線、DNS、Proxy、Firewall、認証、SaaS、AI、ログ、 そして電源までを一つのシステムとして可視化し、SPOFと依存関係を評価します。
セキュリティの目的は、製品を増やすことではありません。 必要な人が必要な情報へ安全に到達し、障害時にも業務を止めず、 判断と復旧を早められる状態をつくることです。
参考資料
本文のアクセス数、探索要求、404応答の記述は、当社が保有する運用記録に基づきます。外部に公開していないログ原本を閲覧可能な資料と誤認させないため、資料の性質を明示します。
- 慧通信技術工業株式会社:ieee802.co.jp Apache SSL access log(2026年8月25日、当社保有の非公開一次記録)
- 慧通信技術工業株式会社:Web / WAF運用ログ(当社保有の非公開一次記録)
- 慧通信技術工業株式会社:メール配信・Webアクセス運用記録(当社保有の非公開一次記録)